El proveedor actual tarda en responder, el software depende de cuentas que nadie en la empresa controla y cambiar parece peligroso. El miedo va más allá de perder archivos. También puede desaparecer el historial de clientes, romperse una integración o descubrir demasiado tarde que el nuevo proveedor no puede operar el flujo principal.
Para cambiar de proveedor de software sin perder datos, empieza antes del aviso de salida. Asegura los accesos y las exportaciones, describe un flujo real, prueba una transición pequeña y define qué demuestra que la nueva operación está lista. Si nadie se ocupa de esa continuidad, la responsabilidad continua sobre el software de la empresa debe formar parte de la decisión.
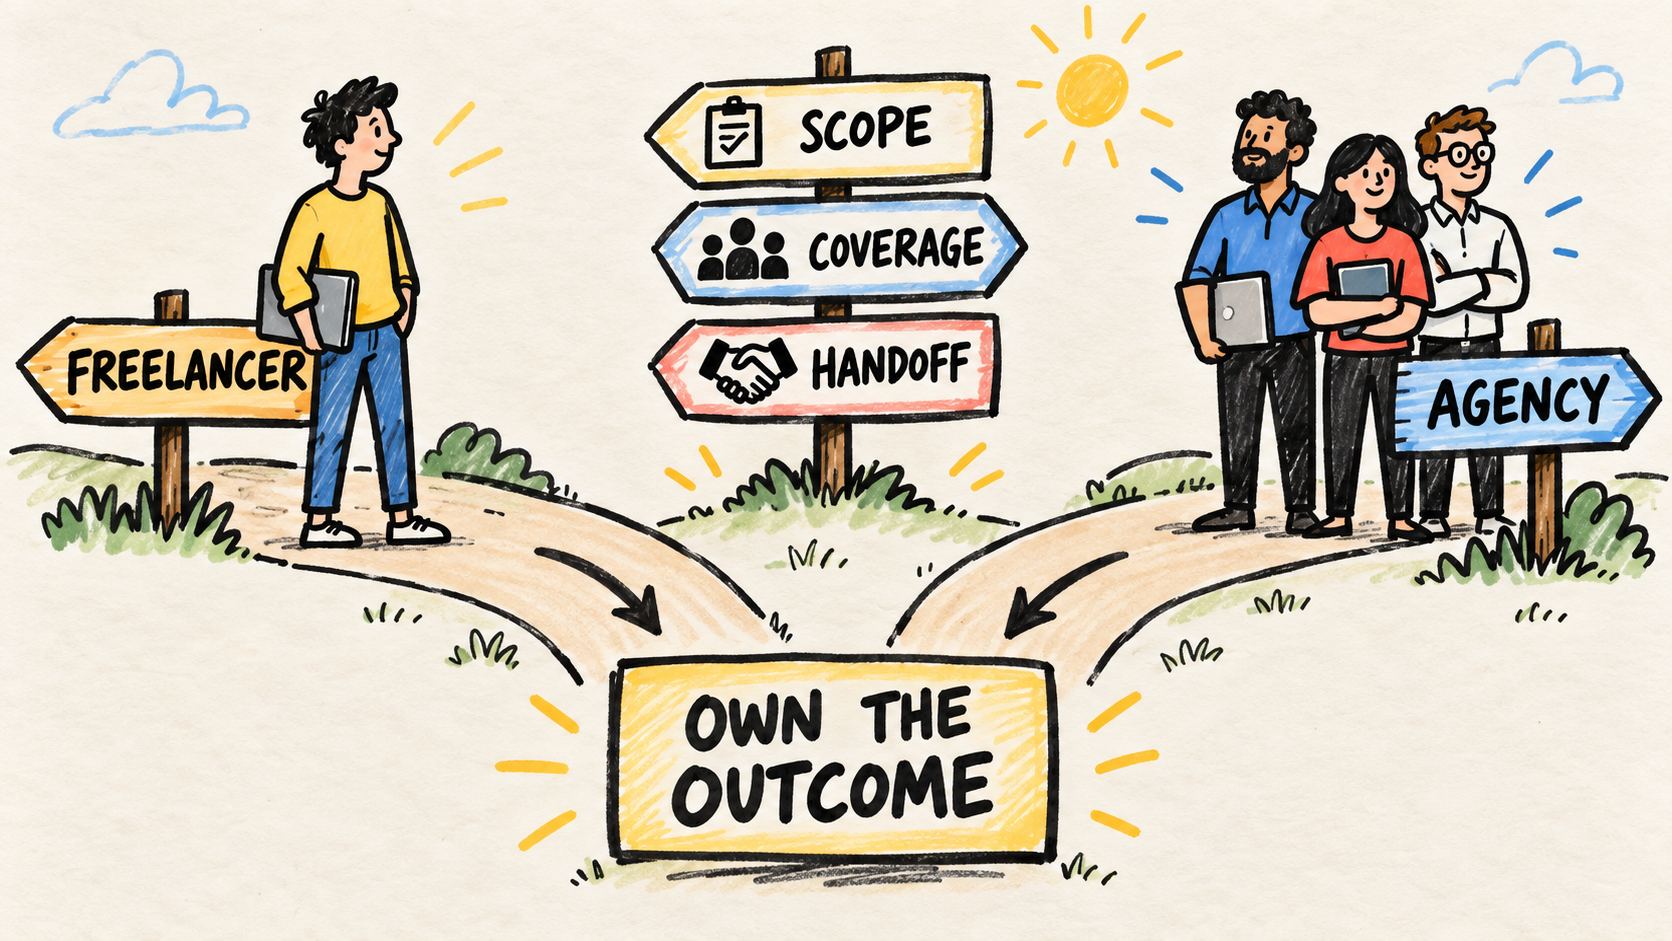
Esto es distinto de elegir un freelancer o una agencia para el software de una pequeña empresa. Primero la empresa debe saber qué tiene que proteger, transferir y aceptar.
Respuesta breve
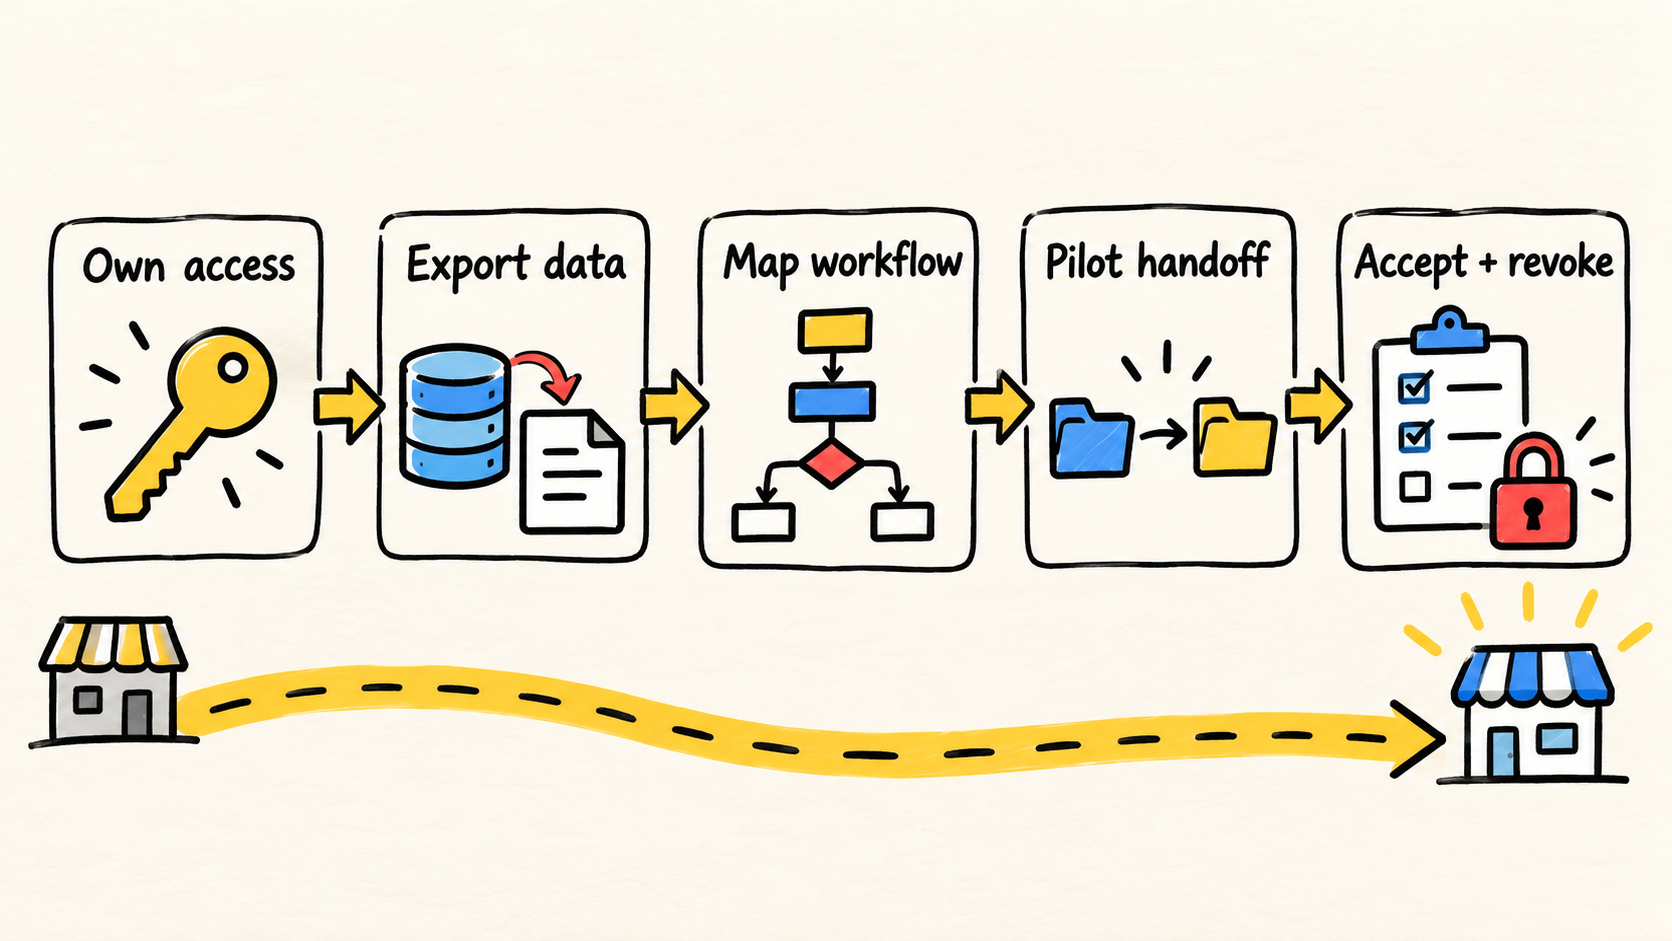
- Controla cuentas, dominios, datos, integraciones y pagos antes de anunciar la salida.
- Haz un inventario del trabajo y de las pantallas y servicios involucrados.
- Exporta y revisa una muestra representativa antes de prometer una migración completa.
- Cambia por etapas, con un flujo real y un plan de vuelta atrás.
- Revoca el acceso antiguo solo después de registrar la aceptación y la recuperación.
El cambio empieza antes del aviso de salida
No avises al proveedor actual antes de saber qué puede recuperar la empresa. Guarda el contrato, los tickets, los avisos de renovación, los dominios, los servicios pagados y las personas que pueden entrar al entorno.
Después, responde cuatro preguntas:
- ¿Qué cuentas pertenecen a la empresa y cuáles creó el proveedor?
- ¿Qué datos se pueden exportar hoy, en qué formato y con qué límites?
- ¿Qué partes del proceso dependen de código, configuración, hojas de cálculo, integraciones o del conocimiento de una persona?
- ¿Qué debe seguir funcionando durante el cambio?
La guía de la Federal Trade Commission sobre seguridad de proveedores recomienda definir por escrito cómo se tratarán los datos, limitar el acceso a lo necesario y comprobar que las reglas se cumplen. Durante un cambio, eso se convierte en un orden práctico: primero descubre qué existe y quién lo controla; después define qué se transferirá.
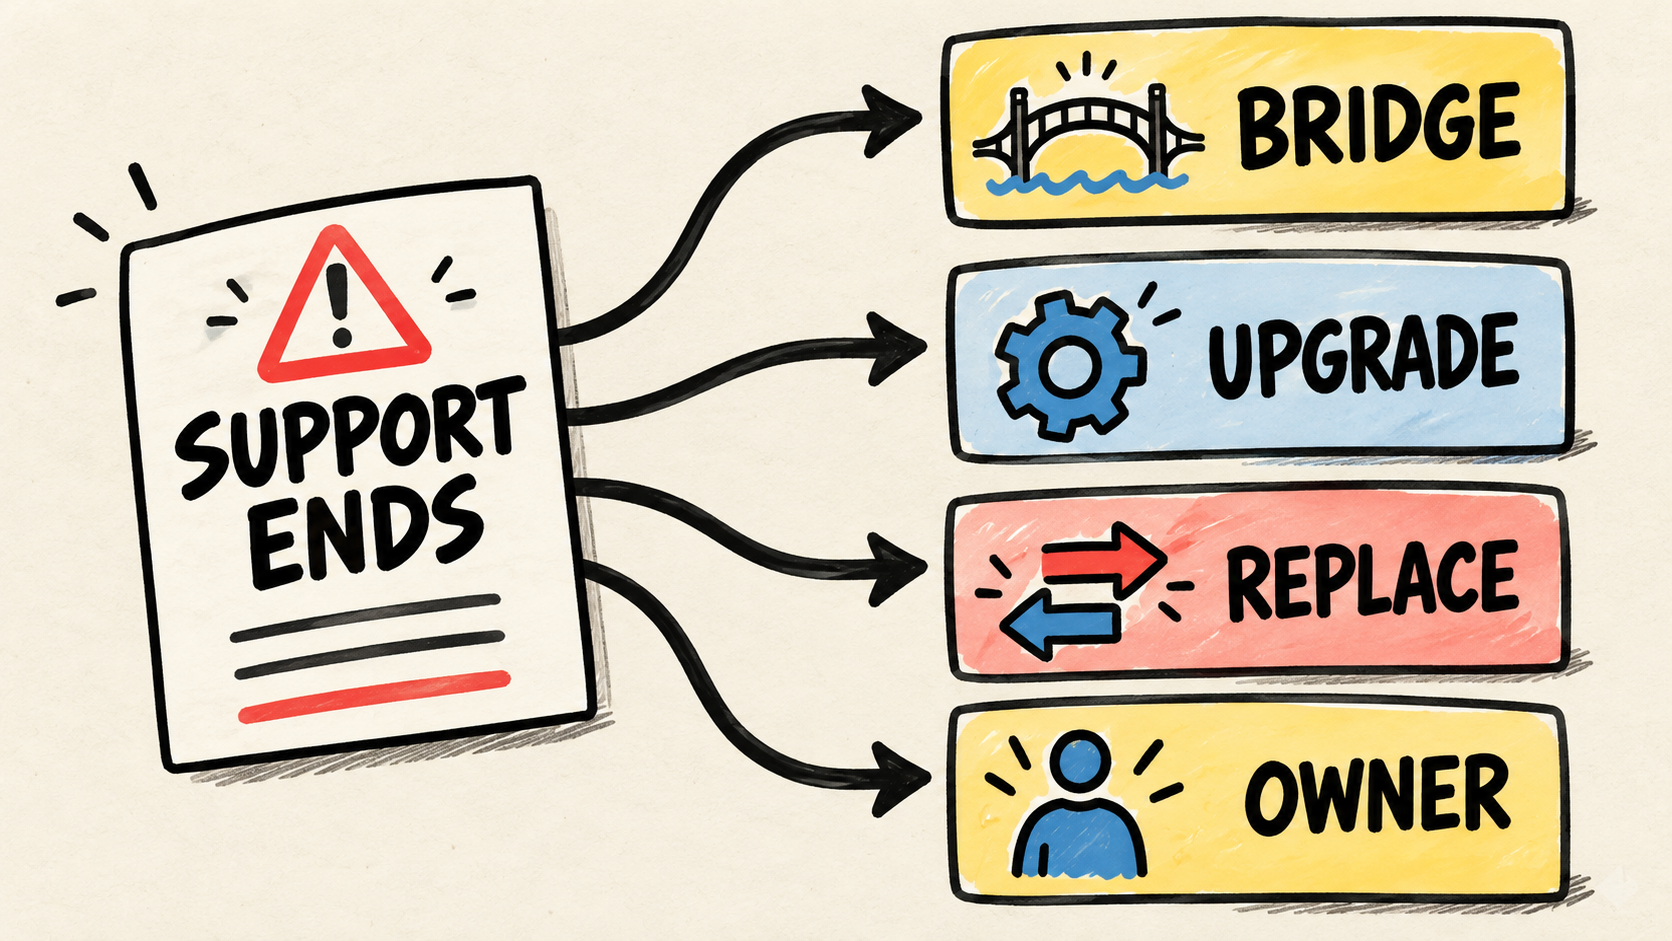
Si el sistema ya se quedó sin soporte, la decisión puede ser otra. La guía sobre qué hacer cuando el software empresarial pierde soporte separa una prórroga, una actualización, un reemplazo y un nuevo responsable. Aquí el foco es ejecutar un cambio planificado de proveedor.
¿Qué debe controlar la empresa?
Exportar los clientes no es suficiente si la empresa no controla el dominio, el proveedor de pagos, el repositorio, las integraciones o la cuenta de recuperación. Prepara un inventario sencillo y marca cada elemento como "propiedad de la empresa", "gestionado por el proveedor" o "desconocido".
Incluye:
- cuentas de administrador y métodos de recuperación;
- dominio, alojamiento, repositorio y certificados;
- datos de clientes, pedidos, facturación, archivos e historial;
- integraciones, claves, webhooks y tareas programadas;
- pagos recurrentes, licencias y contratos de terceros;
- documentación del proceso, decisiones y cambios recientes;
- copias de seguridad e instrucciones para restaurarlas;
- las personas que aprueban cambios y aceptan el resultado.
La guía de la FTC para proveedores, consultada el 11 de octubre de 2026, también recomienda autenticación fuerte, controles de acceso y cláusulas contractuales sobre seguridad y eliminación. Esto no convierte el cambio en una auditoría de seguridad. Evita que la empresa termine la relación sin saber quién conserva acceso o cómo recuperar información importante.
No pidas contraseñas por mensaje para resolverlo todo el último día. Prefiere cuentas de la empresa, invitaciones individuales, registros de acceso y rotación de credenciales después de la transferencia.
¿Cómo verificar los datos antes de migrarlos?
El nuevo proveedor necesita más que nombres de tablas o un formato de archivo. Necesita entender qué relaciones y decisiones de la operación no se pueden perder.
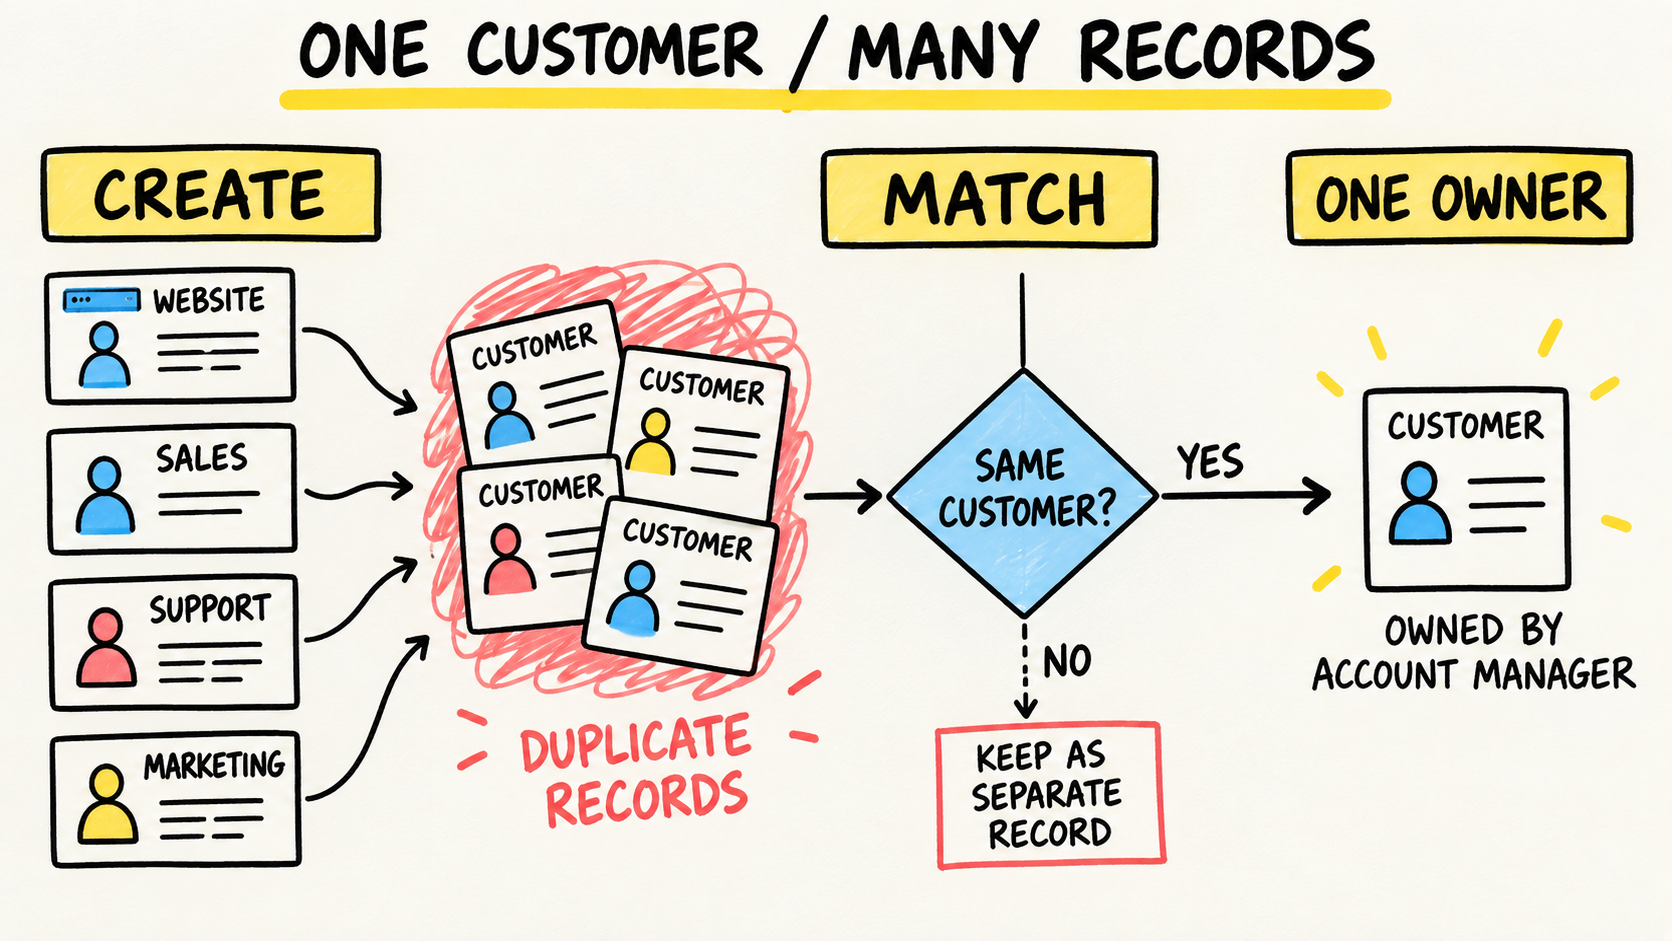
Elige un conjunto pequeño y representativo. Puede incluir un cliente, un pedido modificado, un pago parcial, un archivo adjunto y una excepción que alguien resuelve manualmente. Exporta el conjunto, impórtalo en un entorno de prueba y compara:
- cantidad de registros e identificadores;
- relaciones entre clientes, pedidos, artículos y pagos;
- fechas, estados y campos que el equipo usa para decidir;
- archivos, permisos e historial;
- efectos externos, como un mensaje, un cobro o una actualización en otro sistema.
El checklist de ICAEW para implementar soluciones de software plantea preguntas sobre la selección del proveedor, el acceso a los datos y la dependencia de un suministrador. Aplica la misma mirada antes del cambio. Una demostración pulida no demuestra que el historial se pueda exportar, que las relaciones sobrevivan o que el equipo pueda revisar el resultado.
No declares terminada una migración solo porque se abrió un archivo. Registra qué se exportó, qué quedó fuera, quién lo comprobó y cómo se corregirá una diferencia. Si el sistema antiguo solo entrega parte del historial, decide qué se migra, qué debe quedar consultable y qué se puede archivar.
¿Cómo hacer la transición sin detener la operación?
El cambio es más seguro cuando se divide en etapas que alguien puede aceptar. El nuevo proveedor puede comenzar con un flujo de bajo riesgo mientras la empresa conserva el camino antiguo durante el tiempo necesario para comparar resultados.
Una secuencia posible es:
- Mapear el flujo principal y sus excepciones.
- Crear o confirmar las cuentas controladas por la empresa.
- Exportar y revisar la muestra.
- Reproducir el flujo en pruebas.
- Ejecutar un piloto con una operación limitada.
- Comparar resultado, historial, permisos y efectos externos.
- Registrar la aceptación, la vuelta atrás y la fecha de cierre del camino antiguo.
El piloto no promete que nada saldrá mal. Sirve para descubrir lo que el nuevo equipo todavía no entiende. Si cambiar una dirección, editar un pedido o registrar un pago parcial modifica la decisión, ese caso debe entrar en la validación.
El plan de transición de proveedores de CodeFirst organiza la entrega alrededor de responsabilidades, hitos y un primer cambio de bajo riesgo. Es una referencia de proceso, no una prueba de que un mismo calendario sirva para todas las empresas. El trabajo depende de los sistemas, contratos y datos involucrados.
¿Cuándo hace falta un responsable continuo?
Cambiar de proveedor ayuda menos si la empresa sigue sin alguien que conozca el contexto. Después de la transición, alguien debe aprobar cambios, seguir fallos, revisar accesos, comprobar copias y decidir cuándo una petición es mantenimiento o un proyecto nuevo.
La guía sobre quién mantiene el software después del lanzamiento explica esa responsabilidad. Para este cambio, haz una pregunta directa: ¿quién responderá la semana siguiente al corte, cuando aparezca la primera excepción que no estaba en la demostración?
Un proveedor puede asumir esa función, pero el acuerdo debe explicar cómo se registran las decisiones, dónde viven los datos, cómo accede otra persona al entorno y qué ocurre si la relación termina. La empresa no tiene que hacer sola el trabajo técnico. Sí necesita poder explicar qué sigue bajo su responsabilidad.
Antes de contratar, la guía para comparar propuestas de desarrollo de software ayuda a revisar alcance, criterios de aceptación, acceso y continuidad. Para un cambio, añade la pregunta de salida: ¿cómo recibirá el sistema el próximo proveedor sin empezar con una investigación a ciegas?
Errores que vuelven más arriesgado el cambio
Anunciar la salida antes de recuperar las cuentas
Si el proveedor actual es el único administrador, la empresa puede perder tiempo cuando más necesita exportar datos y documentar el entorno. Recupera el control permitido por el contrato antes de terminar el acceso.
Elegir el reemplazo por la demostración
Una demostración muestra un camino ideal. La empresa también tiene que probar excepciones, historial y relaciones entre registros. Elige el flujo que pueda aceptarse, y no la pantalla que parezca más completa.
Cortar el sistema antiguo después de la primera prueba
Conserva un plan de vuelta atrás mientras el resultado no esté comprobado. Eso no significa pagar dos sistemas para siempre. Significa definir el hecho que permite apagar uno de ellos.
Confundir una exportación con una recuperación
Un archivo descargado no es una recuperación probada. Alguien debe abrirlo, relacionarlo y revisar los datos que la operación realmente usa.
Cambiar de proveedor sin cambiar la responsabilidad
Si nadie en la empresa aprueba decisiones ni entiende el flujo, el nuevo proveedor hereda el mismo vacío de contexto. Un contrato nuevo no crea un responsable.
Preguntas frecuentes
¿Debe la empresa avisar al proveedor actual antes de contratar al nuevo?
No existe un orden universal porque los contratos y los riesgos operativos cambian. Antes del aviso, confirma qué cuentas, datos, documentos y accesos puede recuperar la empresa. El nuevo proveedor debe contratarse con un inventario verificable, no con la promesa de descubrirlo todo después.
¿Cómo saber si los datos se migraron correctamente?
Elige casos representativos y compara registros, relaciones, fechas, estados, adjuntos y efectos externos. Registra qué se revisó y quién lo aceptó. El total puede coincidir mientras un pedido, un permiso o un historial importante queda unido al registro equivocado.
¿Hay que migrar todo el historial?
No necesariamente. La decisión depende del uso, las obligaciones de la empresa, el contrato y el formato disponible. Separa los datos necesarios para operar, el historial que debe seguir consultable y los archivos que se pueden archivar. No borres el sistema antiguo hasta confirmar la conservación y recuperación.
¿Quién debe dirigir el cambio?
Alguien dentro de la empresa debe ser responsable de las prioridades, la aceptación y la continuidad, aunque un proveedor haga el trabajo técnico. Si no existe esa persona o socio, define la responsabilidad antes de empezar. De lo contrario, cada parte puede suponer que la otra aprobó el siguiente paso.
Conclusión
Un cambio seguro de proveedor no empieza con un correo de terminación. Empieza cuando la empresa sabe qué procesos dependen del proveedor, controla las cuentas necesarias, puede exportar los datos y tiene una manera de revisar el resultado.
Haz la transición por etapas, prueba un flujo real, registra la aceptación y solo después revoca el acceso antiguo. Si nadie puede hacerse cargo de las decisiones después del corte, cambiar de proveedor no resuelve todo. También hace falta una responsabilidad continua para el software que sostiene la operación.
Cómo se produjo este artículo
Samuel Fajreldines es el autor responsable. La investigación combinó resultados actuales en inglés, portugués y español, señales públicas de operadores, orientación de la FTC y NIST sobre inventario, proveedores, acceso y recuperación, el checklist de ICAEW y las páginas de propiedad de software ya publicadas en este sitio. No se presenta una migración de cliente, benchmark, precio, plazo ni resultado privado como experiencia propia. La asistencia de IA apoyó el descubrimiento, el primer borrador, la generación de la imagen, la localización y la revisión de consistencia, pero no sustituyó la verificación de fuentes.
Fuentes consultadas
- Federal Trade Commission, "Cybersecurity for Small Business", consultada el 11/10/2026
- National Institute of Standards and Technology, "Cybersecurity Framework", consultada el 11/10/2026
- ICAEW, "Checklist for implementing software solutions", consultada el 11/10/2026
- Cybersecurity and Infrastructure Security Agency, "Operationalizing the Vendor SCRM Template for SMBs", consultada el 11/10/2026
- CodeFirst, "Software supplier transition plan", consultada el 11/10/2026